第2章ではAIを使う上での倫理チェックを実施しました。
3つのうち、次はセキュリティ。AIを使う際には入れた情報はどこへ行くか?が重要です。
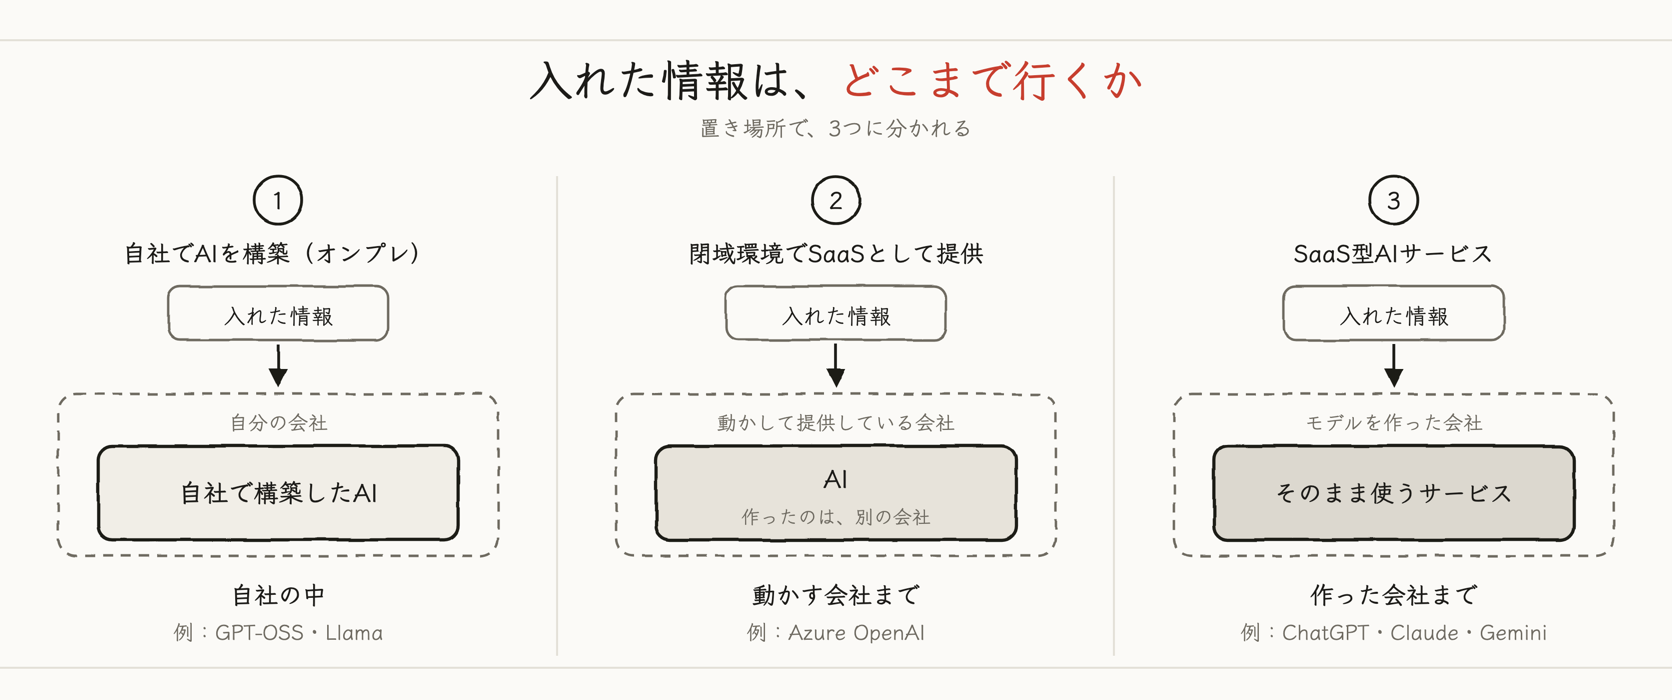
入れた情報の置き場所は3つ
AIに入れた情報の置き場所は、おおまかに3パターンあります。
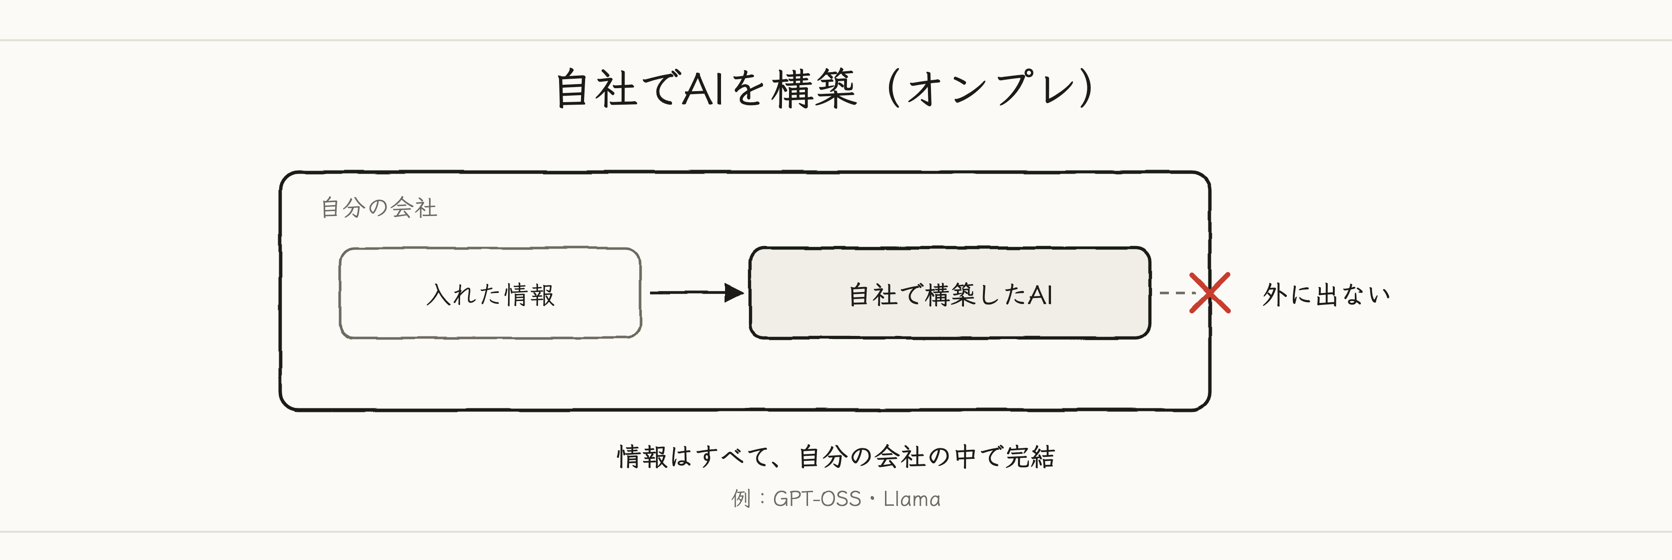
1. 自社でAIを構築(オンプレ)した場合
自分たちで、自分の会社用のChatGPTを作るようなもの。情報はすべて自分の会社の中で完結します。
- 例:GPT-OSSやLlamaを使って自社でAIを構築
2. 閉域環境でAIを構築し提供しているAI SaaSを使用する場合
1で作ったAIサービスを他社展開しているものを使うイメージ。
閉域環境とは、他社が管理する専用の場所のこと。入れた情報を、AIを作った会社に渡さない形です。
SaaSは、インターネット越しに使うサービスのこと。あとで出てくるSaaS型AIサービスも同じですが、こちらは自分たち用に閉じた形です。
入れた情報は、モデルを作った会社ではなく、それを動かして提供している会社に留まります。
- 例:Azure OpenAI(Copilotの一部)
- 例:AWS Bedrock、Vertex AI、Cloudflare Workers AI
3. SaaS型AIサービスを使う場合
一般的なAIサービス。作った会社が、そのまま動かしています。
- 例:ChatGPT、Claude、Gemini、Grok
実際は、SaaS型AIサービスを選ぶ会社が多い。
契約では「学習には使わない」「データは30日」と書いてあります。裏を返せば、その30日は持っています。
ここのリスクを判断するのは、あなたの会社です。
ちなみに、ぼくの会社はSaaS型を選びました。病院のように、デリケートな顧客情報を扱う業種なら、実質オンプレなのかもしれませんね。
「学習に使わない」と「残らない」は別の話
さきほどの置き場所の3パターンの中を、もう一段だけ細かくみてみましょう。
見るのは2つだけ。
- 学習に使われるか
- どの期間残るか?
この2つは別のこと。学習に使わなくても、会話は残る。
「保存しない」でも、監視のログは残ることがあります。
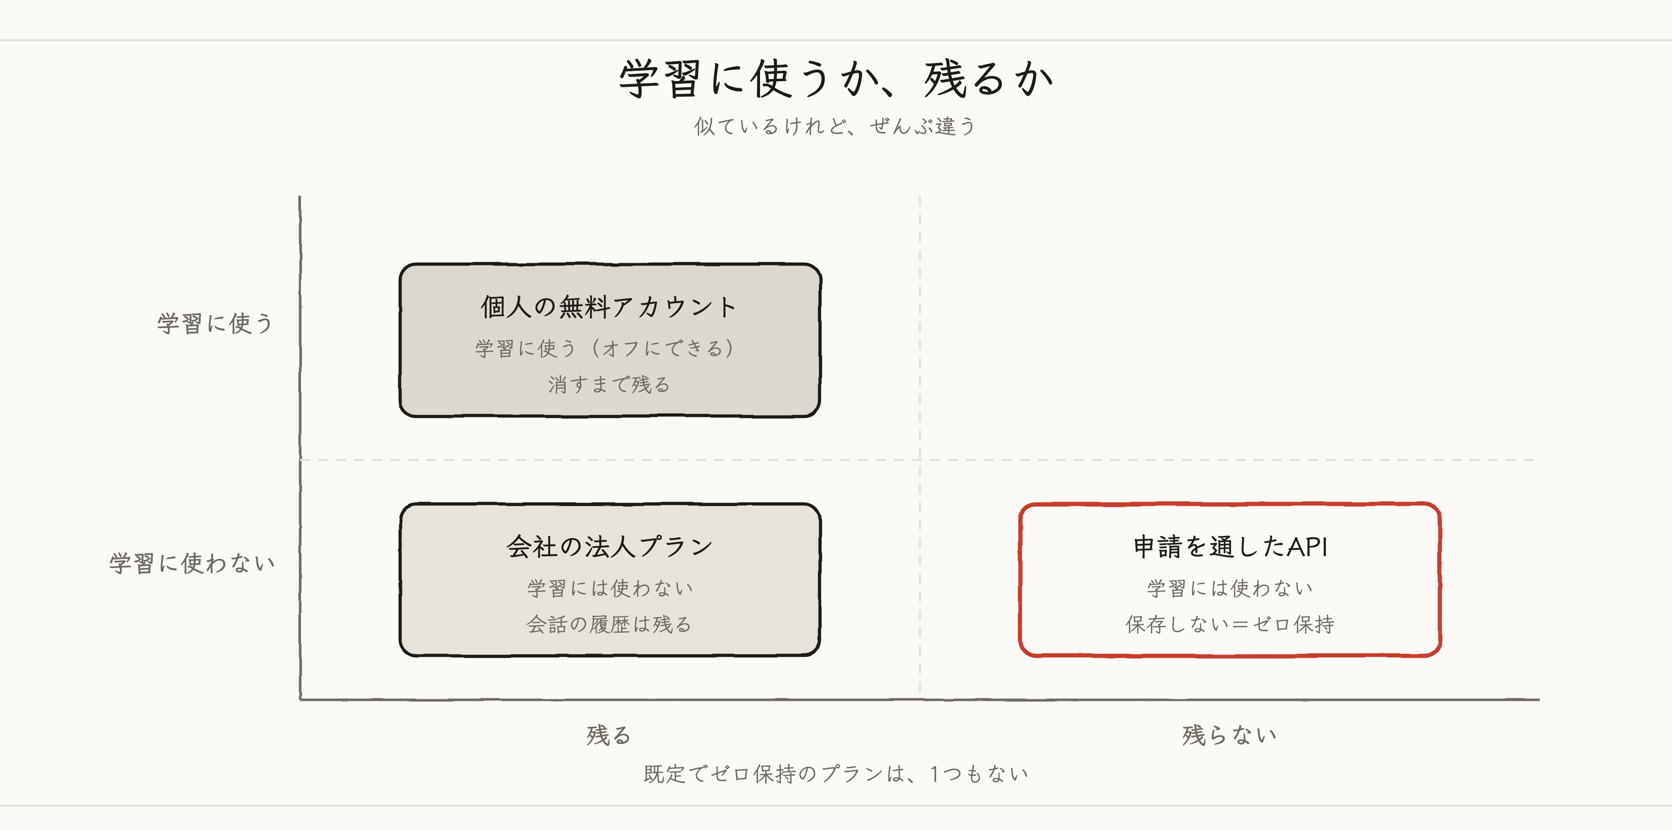
初期設定は、この「学習と保持の表」のとおり。
| サービス | プラン | 学習に使う? | どの期間残るか? |
|---|---|---|---|
| ChatGPT | 無料・Plus・Pro | 使う | 消すまで |
| ChatGPT | Business・Enterprise | 使わない | 無期限 |
| ChatGPT | API | 使わない | 監視ログ30日 |
| Claude | 無料・Pro・Max | 許可したときだけ | 最長5年 |
| Claude | Team・Enterprise | 使わない | 消すと30日以内 |
| Claude | API | 使わない | 30日以内に削除 |
| Gemini | 個人 | 使う(一部は人が見る) | 18か月 |
| Gemini | Workspace | 使わない | 90日〜無期限を管理者が決める |
| Gemini | Vertex AI | 使わない | 24時間 |
| Azure OpenAI | — | 使わない | 監視でひっかかった分だけ残る |
個人向けは、手で「学習ON/OFF」を選択できます。よく、「オプトアウト」と言ったりしていますね。
- ChatGPTの無料・Plus・Pro … 設定でオフ
- Claudeの個人プラン … 許可したときだけ
- Geminiの個人 … アクティビティをオフにすると学習に使われず、保持も72時間
エンタープライズ版は、初期設定で学習に使いません。ここが企業向けに選ばれる理由です。ぼくの職場もClaude Teamプランです。
- ChatGPTのBusiness・Enterprise
- ClaudeのTeam・Enterprise
- Google Workspace
- Azure OpenAI
ゼロ保持のサービスはあるのか
ゼロ保持、つまり初期設定で保存しないプランは、無い。
一部のAPIは、申請と承認のあとに、保存しない設定にできます。
できるのは、OpenAI・Anthropic・GoogleのAPIと、Azure OpenAIの4つ。
画面で使うサービスは、できません。会話履歴が機能そのものだからです。
ゼロ保持がいい。でも、無い。では、どうするか。
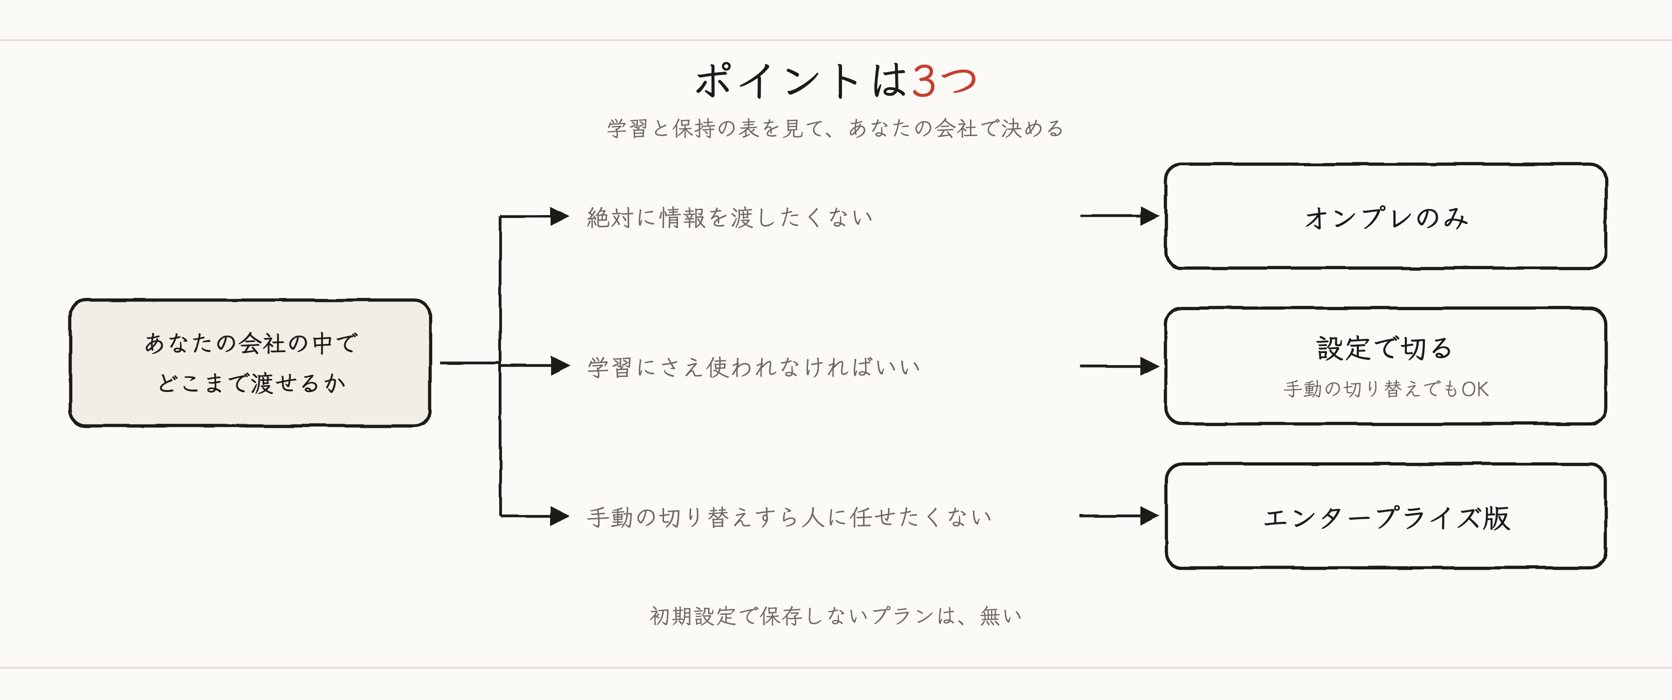
学習と保持の表を見て、あなたの会社の中でどこまで情報を渡せるかを決めましょう!ポイントは3つです。
① 絶対に情報を渡したくない → オンプレのみ
② 学習にさえ使われなければいい → 設定で切る(手動の切り替えでもOK)
③ 手動の切り替えすら人に任せたくない → エンタープライズ版
その他気をつけることは?
AIを利用する時に気をつけることは「機密情報を入れていいか」だけではありません。以下の点、主に運用面もチェックしておくと良いでしょう。
| No | 内容 |
|---|---|
| 1 | 入力する情報に個人情報は含まれますか? |
| 2 | 入力する情報に機密情報・重要情報は含まれますか? |
| 3 | 認証情報、パスワード、APIキー等を入力しない運用にできますか? |
| 4 | 出力結果を人が確認してから利用できますか? |
| 5 | 出力結果を社外公開・顧客提出・製品利用する予定はありますか? |
| 6 | データがAI学習に使われるか確認しましたか? |
| 7 | 障害時・誤入力時の対応方法は決まっていますか? |
なお、AIは関係ありませんが、そもそもSaaSを使っていいかのチェックも念のために載せておきます。
これは自分の会社に合わせてチェックして下さいね。
| No | 内容 |
|---|---|
| 1 | どの業務で利用しますか? |
| 2 | 主な利用目的は何ですか? |
| 3 | 利用者は誰ですか? |
| 4 | 利用者ごとのアカウント管理ができますか? |
| 5 | 管理者権限を必要最小限にできますか? |
| 6 | 利用ログ、操作ログ、アクセスログを取得できますか? |
| 7 | ログが取得できない場合、どのようなリスクがありますか? |
| 8 | そのリスクをどのような条件で受容しますか? |
| 9 | サービス提供者のセキュリティ認証や公開情報を確認できますか? |
出どころ
- Microsoft Learn「Azure OpenAI のデータ、プライバシー、セキュリティ」 https://learn.microsoft.com/ja-jp/azure/ai-foundry/responsible-ai/openai/data-privacy